
Когда команда ведёт несколько рабочих Telegram-аккаунтов, полезно видеть, для какой задачи нужен каждый профиль, кто за него отвечает и когда его состояние проверяли. Для этого подходит простой реестр. Но общая таблица не должна становиться хранилищем паролей, кодов входа или файлов сессий.
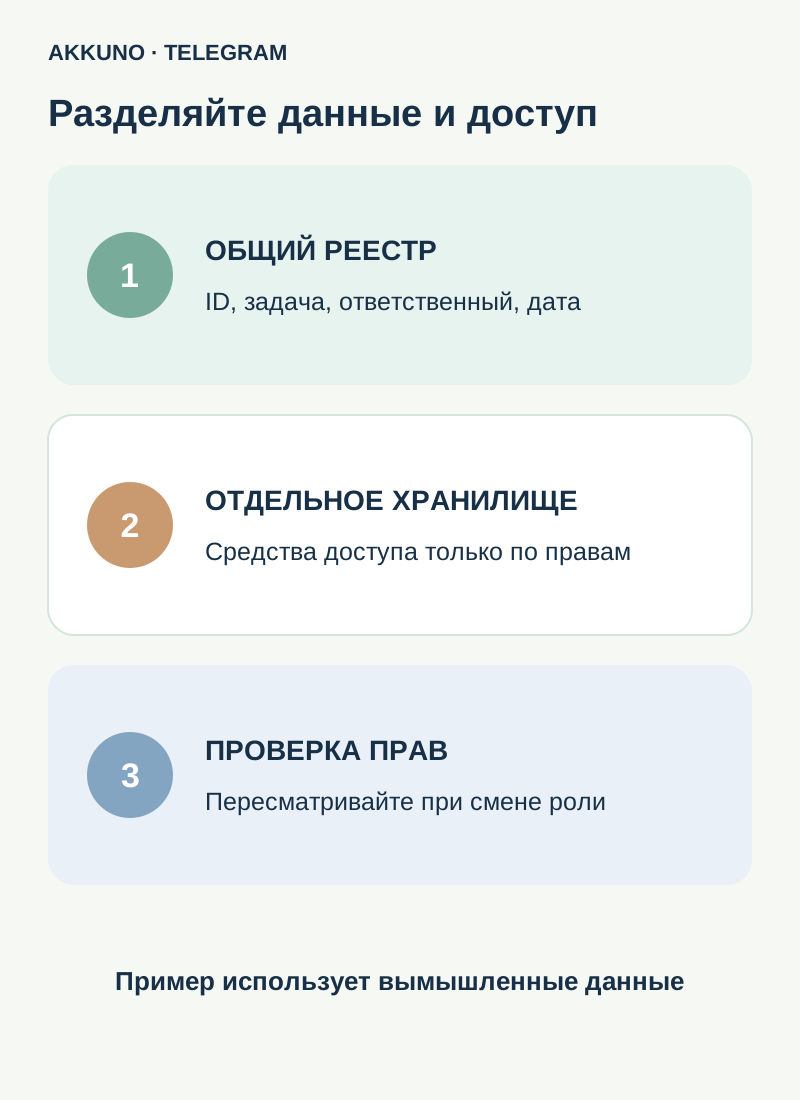
Реестр отвечает на организационные вопросы. Средства доступа храните отдельно, в предназначенном для секретов защищённом хранилище с ограниченными правами и понятной процедурой восстановления. Даже сам список рабочих профилей может быть чувствительным: открывайте его только тем, кому он нужен для работы.
Какие поля добавить в реестр
Начните с минимального набора и добавляйте столбец только тогда, когда понятно, кто и для чего будет его использовать.
| Поле | Что записать | Зачем |
|---|---|---|
| Внутренний ID | Например, TG-001 | Отличать строки без публикации данных входа |
| Назначение | Поддержка проекта A | Понимать рабочую задачу профиля |
| Ответственный | Роль или сотрудник в принятом внутри формате | Знать, кто проверяет и обновляет запись |
| Подтверждённый формат | Например, мобильный клиент или Desktop | Понимать рабочий сценарий, не прикладывая файлы сессии |
| Последняя проверка | Дата и краткий результат | Видеть, насколько актуальна запись |
| Восстановление | «Проверено», «требует проверки» или «неизвестно» с датой | Планировать проверку без публикации способов и секретов |
| Следующее действие | Например, «проверить доступ в декабре» | Назначить конкретную задачу |
«Проверено» не означает, что восстановление обязательно сработает в будущем. Записывайте, что именно было проверено и когда, не раскрывая кодов, адресов восстановления и инструкций, содержащих секреты.
Пример таблицы для небольшой команды
Все значения ниже вымышлены. Это образец структуры, а не данные реальных аккаунтов.
| ID | Назначение | Ответственный | Формат | Проверено | Следующее действие |
|---|---|---|---|---|---|
| TG-001 | Поддержка проекта A | Команда поддержки | Мобильный клиент | 10.11.2026: доступен | Проверить через месяц |
| TG-002 | Публикации проекта B | Редактор | Desktop | 08.11.2026: доступен | Пересмотреть права канала |
| TG-003 | Резервный рабочий профиль | Руководитель | Не подтверждён | 01.11.2026: требуется проверка | Уточнить формат и ответственного |
Не добавляйте полный номер телефона просто потому, что таблица позволяет это сделать. Если команде необходимо различать профили, сначала попробуйте внутренний идентификатор. Какие сведения действительно нужны и кто может их видеть, определяйте по задаче.
Что не класть в общую таблицу
Не записывайте коды входа, облачные пароли, коды блокировки приложения, пароли от почты и резервные коды. Не прикрепляйте файлы сессий, cookies, архивы выдачи или ссылки, которые открывают доступ к ним. Не публикуйте QR-коды авторизации и не копируйте чувствительные данные в комментарии, историю изменений или общие чаты.
Пароль и код входа решают разные задачи; файл активной сессии тоже может давать доступ к аккаунту. Подробнее о различиях — в статье о кодах и паролях. Ограничение доступа к самой таблице важно, но оно не делает её подходящим местом для секретов.
Для необходимых учётных данных используйте отдельное хранилище, предназначенное для секретов, с индивидуальным доступом и защитой основной учётной записи. До выбора инструмента проверьте, как выдаются и отзываются права, кто может просматривать данные и как восстанавливается доступ. Потеря основного доступа к хранилищу может затруднить восстановление; заранее согласуйте процедуру с ответственными.
Как поддерживать записи актуальными
- Назначьте человека или роль, которые отвечают за реестр и пересмотр прав к нему.
- При добавлении профиля создайте внутренний ID, укажите задачу и ответственного. Подтверждайте формат по фактическому рабочему сценарию, а не только по названию поставки.
- После согласованной проверки обновите дату и результат. Не записывайте в комментарий код, пароль или ссылку выдачи.
- Если доступ или восстановление не проверены, отметьте «неизвестно» и назначьте задачу. Не выдавайте предположение за подтверждённый статус.
- При смене сотрудника передайте ответственность, проверьте права в каналах и группах и отдельно обработайте сеансы и доступы по утверждённой процедуре. Удаление строки не отзывает права в Telegram.
- Регулярно удаляйте устаревшие или лишние сведения согласно правилам команды и проверяйте, кому открыт сам документ.
Если сотруднику нужно вести канал, часто удобнее назначить его личный профиль администратором с нужными правами, чем передавать общий вход. Порядок описан в инструкции о доступе к каналу.
Как различать формат и доступность
Формат выдачи или название приложения не подтверждают, что конкретный профиль сейчас открыт и что восстановление доступно. Разделяйте «формат заявлен», «рабочий сеанс проверен» и «условия восстановления проверены» — с датой каждой проверки и без секретных подробностей.
Не завершайте единственный рабочий сеанс ради теста. Если проверка показала проблему, сохраните доступные сеансы и зафиксируйте следующий шаг без публикации чувствительных данных. Если код уходит на недоступное устройство, используйте соответствующую инструкцию.
Когда нужен отдельный рабочий профиль
Иногда проекту действительно нужен отдельный профиль, а иногда достаточно прав администратора в существующем канале. Сначала определите задачу и ответственного. Если выбираете отдельный аккаунт, сравните формат и характеристики в каталоге Telegram; по составу конкретной поставки обратитесь в поддержку AKKUNO. Не отправляйте поддержке коды, пароли или файлы сессий.
Частые вопросы
Можно ли использовать обычную общую таблицу? Да, для минимальных рабочих сведений с ограниченным доступом. Не используйте её как хранилище паролей и сеансов.
Достаточно ли отметить «восстановление есть»? Нет. Такая пометка без даты и смысла проверки быстро устаревает и не гарантирует результат. Запишите безопасный статус и дату, а секреты храните отдельно.
Нужно ли каждому сотруднику знать все аккаунты? Нет. Открывайте только сведения и права, необходимые для его задач, и пересматривайте их при изменении роли.
Отзывает ли удаление строки доступ сотрудника? Нет. Права в Telegram, устройства и доступ к другим системам проверяются и отзываются отдельно.
Источники и проверка сведений
- Telegram FAQ. Аккаунты, сеансы и двухэтапная защита. Проверено 10 ноября 2026 года.
- CISA. Secure Cloud Business Applications: управление паролями и восстановление доступа. Проверено 10 ноября 2026 года.


